Latar Belakang Permasalahan
Perusahaan berbasis teknologi mengelola berbagai informasi penting melalui sistem elektronik dan infrastruktur data yang mendukung aktivitas operasional. Semakin besar ketergantungan terhadap teknologi, semakin tinggi pula kebutuhan untuk memastikan informasi dikelola dengan standar keamanan yang jelas.
Pada proyek ini, organisasi memiliki infrastruktur teknologi dan data center yang digunakan untuk mendukung berbagai layanan. Pertumbuhan penggunaan teknologi menyebabkan semakin banyak informasi penting yang harus dilindungi sehingga diperlukan evaluasi yang mampu memberikan gambaran mengenai kondisi keamanan informasi saat ini sekaligus mengidentifikasi area yang masih membutuhkan perbaikan.
Evaluasi juga diarahkan untuk mendukung kesiapan penerapan Sistem Manajemen Keamanan Informasi (SMKI) dan melihat sejauh mana kondisi organisasi telah memenuhi kebutuhan yang berkaitan dengan ISO 27001.
Solusi dan Pendekatan
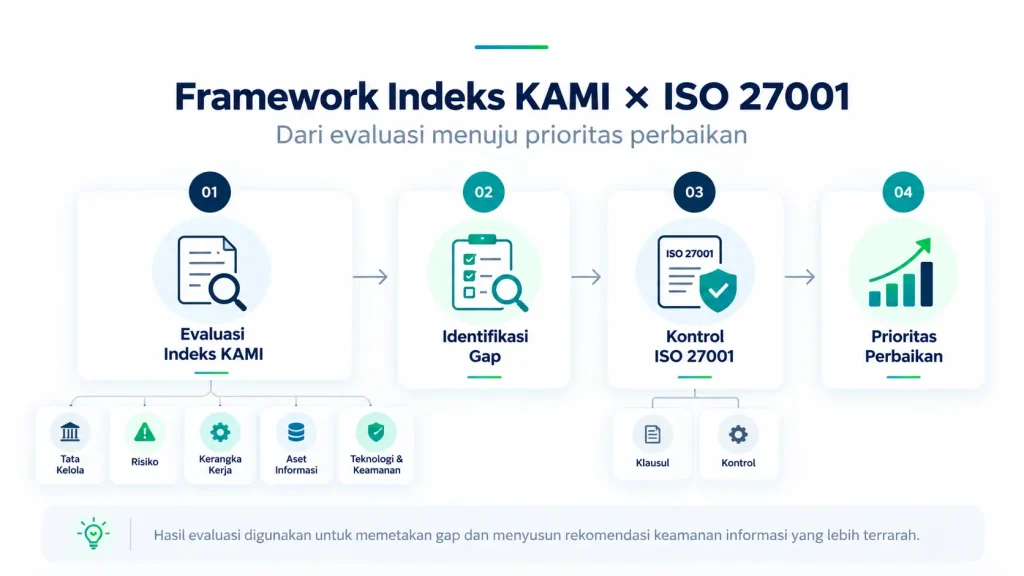
Pendekatan yang digunakan adalah Indeks KAMI sebagai instrumen evaluasi keamanan informasi, kemudian hasil penilaian ditinjau kembali menggunakan ISO/IEC 27001:2013.
Indeks KAMI digunakan untuk memberikan gambaran mengenai tingkat kelengkapan dan kematangan penerapan keamanan informasi. Evaluasi mencakup kategori sistem elektronik serta lima area utama keamanan informasi, yaitu Tata Kelola Keamanan Informasi, Pengelolaan Risiko Keamanan Informasi, Kerangka Kerja Keamanan Informasi, Pengelolaan Aset Informasi, serta Teknologi dan Keamanan Informasi.
Dengan pendekatan tersebut, evaluasi tidak hanya diarahkan untuk menghasilkan skor, tetapi juga untuk mengetahui posisi kesiapan organisasi dan menentukan aspek keamanan yang perlu diprioritaskan sebelum melakukan peningkatan lebih lanjut.
Proses Pengerjaan
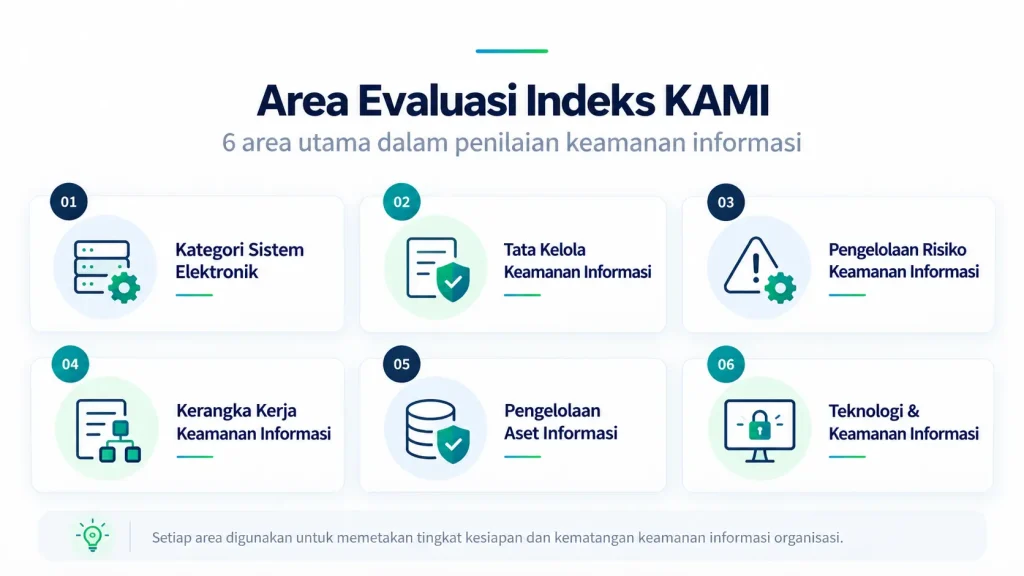
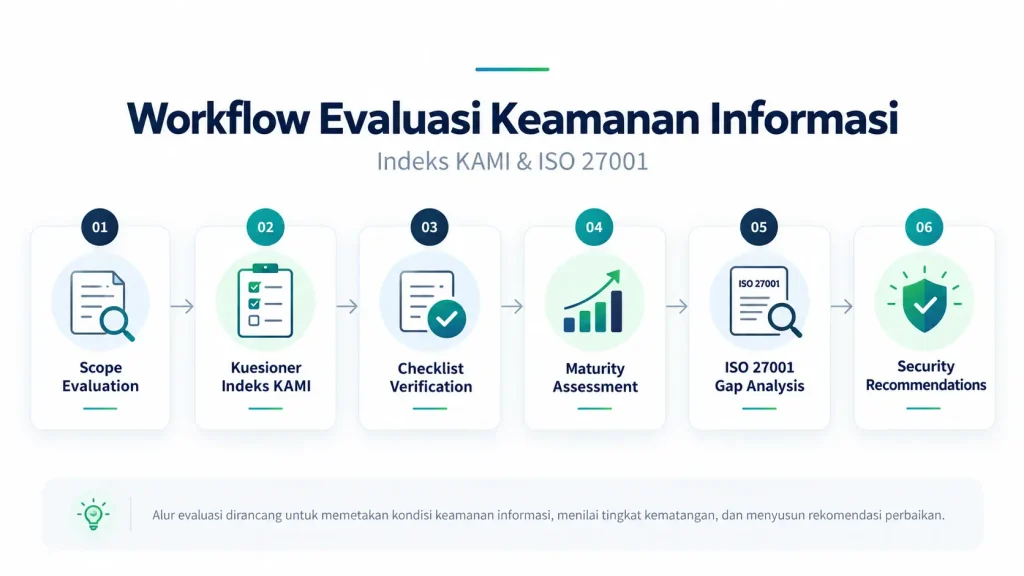
Pengerjaan dimulai dengan menentukan ruang lingkup evaluasi keamanan informasi dan menyesuaikan instrumen penilaian berdasarkan Indeks KAMI. Data dirancang untuk diperoleh melalui studi lapangan dan kuesioner yang diisi oleh responden sesuai tanggung jawabnya dalam organisasi.
Setelah kuesioner selesai, jawaban yang menunjukkan bahwa suatu kontrol telah diterapkan kemudian diverifikasi menggunakan checklist. Tahap ini digunakan untuk memastikan bahwa kondisi yang dinyatakan dalam kuesioner memiliki kesesuaian dengan penerapan yang sebenarnya.
Instrumen Indeks KAMI menggunakan kategori penilaian yang berbeda antara kategori sistem elektronik dan area keamanan informasi. Status penerapan pada area keamanan mencakup Tidak Dilakukan, Dalam Perencanaan, Dalam Penerapan/Diterapkan Sebagian, dan Diterapkan Secara Menyeluruh, dengan skor yang menyesuaikan kategori pengamanan masing-masing kontrol.
Secara keseluruhan, rancangan Indeks KAMI yang digunakan memiliki 131 pertanyaan dengan total skor maksimal 645. Setelah seluruh data diperoleh, skor setiap area dihitung untuk menentukan tingkat kematangan, kemudian dibandingkan dengan persyaratan ISO 27001 sebagai dasar penyusunan rekomendasi keamanan.
Output yang Dirancang
Evaluasi dirancang untuk menghasilkan profil kondisi keamanan informasi organisasi yang menunjukkan tingkat penerapan pada setiap area Indeks KAMI. Hasil tersebut dapat divisualisasikan melalui nilai masing-masing area dan diagram radar sehingga kekuatan serta kelemahan pengelolaan keamanan informasi dapat terlihat dengan lebih jelas.
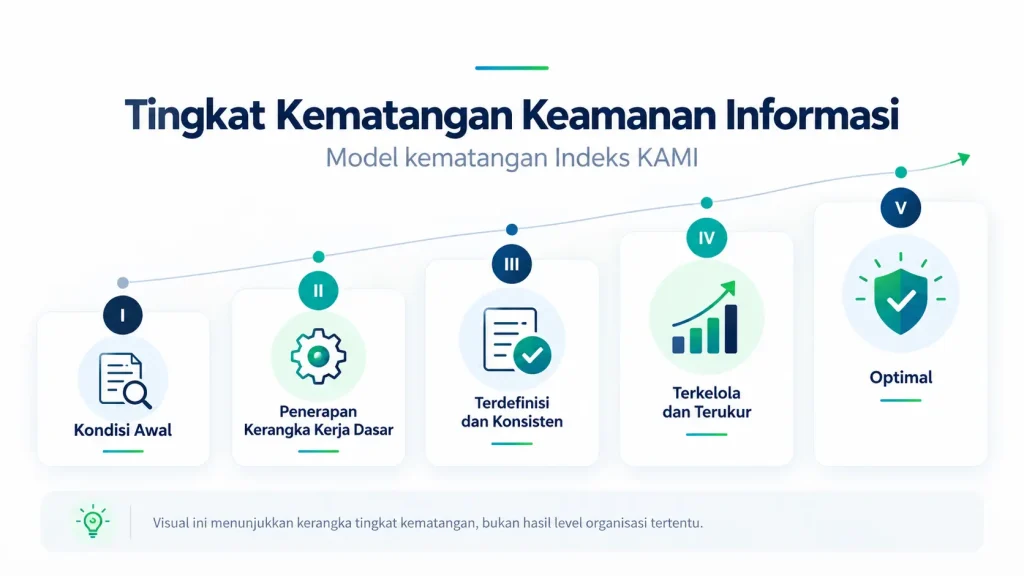
Tingkat kematangan dalam evaluasi bergerak dari Tingkat I – Kondisi Awal sampai Tingkat V – Optimal. Visualisasi radar digunakan untuk membandingkan kondisi kesiapan dengan tingkat kelengkapan penerapan keamanan informasi.
Tahap berikutnya adalah melakukan gap assessment terhadap ISO/IEC 27001:2013. Standar tersebut menggunakan klausul utama serta Annex A sebagai referensi kontrol keamanan; Annex A pada versi yang digunakan dalam proposal terdiri dari 14 area, 35 control objectives, dan 114 kontrol keamanan informasi.
Output akhir yang dirancang berupa rekomendasi peningkatan keamanan informasi berdasarkan area yang belum memenuhi kebutuhan evaluasi. Dengan demikian, organisasi memperoleh dasar yang lebih terstruktur untuk menentukan prioritas perbaikan menuju tata kelola keamanan informasi yang lebih matang.