Latar Belakang Permasalahan
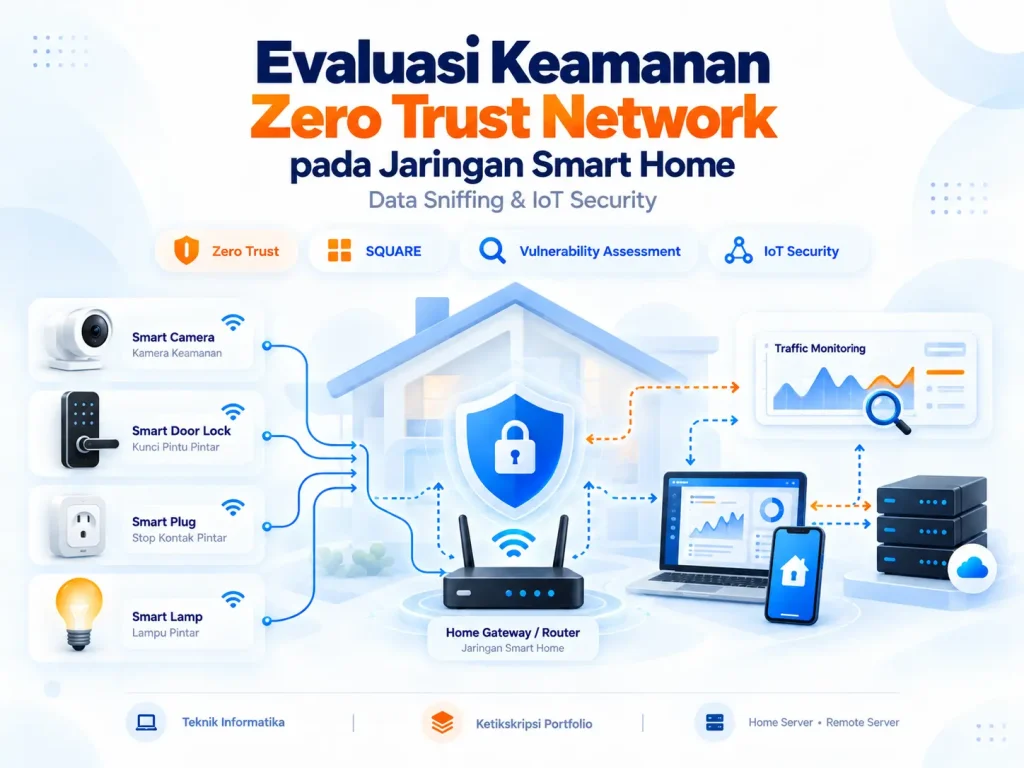
Perangkat Internet of Things pada lingkungan smart home saling bertukar data melalui jaringan untuk menjalankan berbagai fungsi secara otomatis. Konektivitas tersebut memberikan kemudahan bagi pengguna, tetapi sekaligus membuka risiko keamanan ketika lalu lintas jaringan dapat diakses oleh pihak yang tidak memiliki otorisasi.
Salah satu ancaman yang menjadi perhatian adalah data sniffing, yaitu kondisi ketika lalu lintas jaringan diintersepsi sehingga informasi yang dikirimkan antarperangkat berpotensi terbaca oleh pihak lain. Risiko tersebut menjadi semakin penting pada lingkungan smart home karena perangkat seperti kamera keamanan, smart door lock, lampu pintar, dan perangkat terhubung lainnya dapat membawa informasi yang berkaitan langsung dengan aktivitas pengguna.
Proyek ini dirancang untuk mengevaluasi kemampuan Zero Trust Network dalam menghadapi ancaman tersebut pada jaringan smart home, dengan fokus pada pengujian kerentanan dan penyusunan kebutuhan keamanan yang lebih terstruktur.
Solusi dan Pendekatan
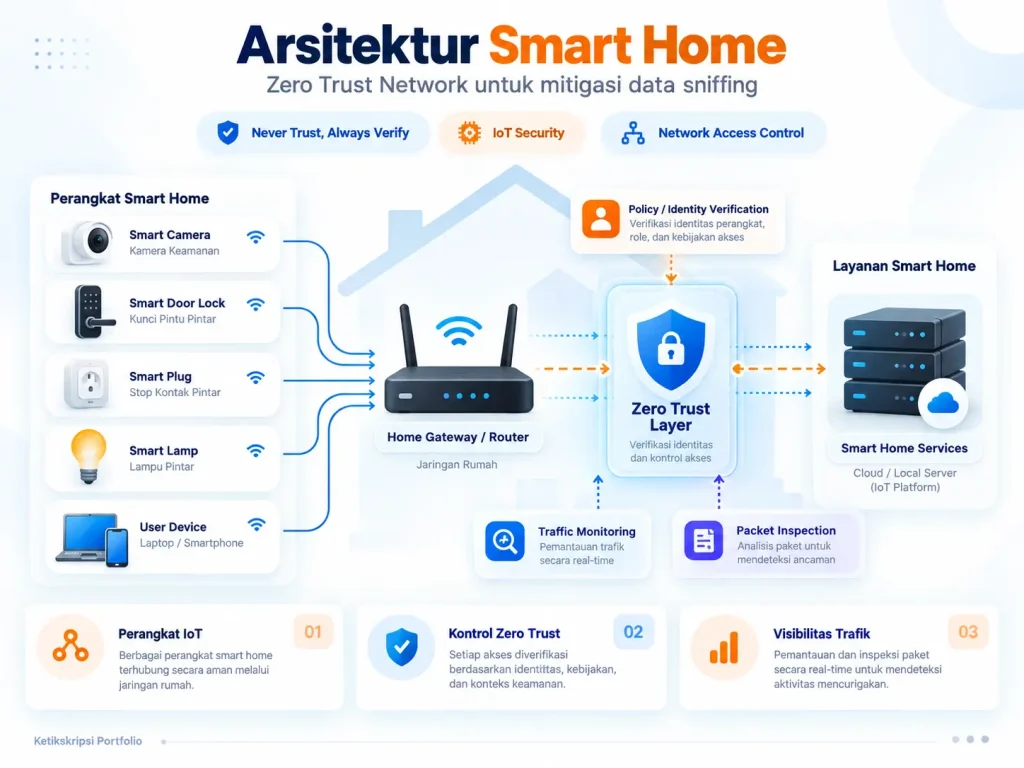
Pendekatan yang digunakan menggabungkan konsep Zero Trust Network dengan metode Security Quality Requirements Engineering (SQUARE). Zero Trust digunakan sebagai dasar arsitektur keamanan, sedangkan SQUARE digunakan untuk mengarahkan proses identifikasi dan prioritas kebutuhan keamanan.
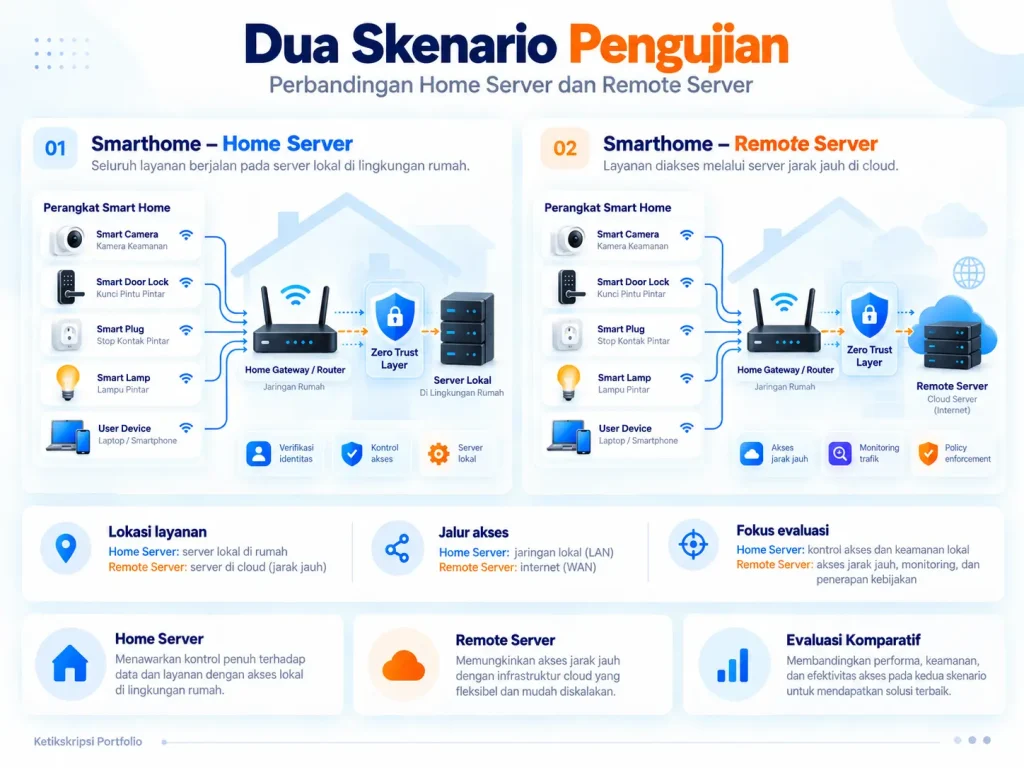
Pengujian dirancang melalui lingkungan simulasi sehingga perilaku jaringan dapat diamati tanpa menggunakan jaringan pengguna nyata. Dua skenario infrastruktur digunakan untuk membandingkan kondisi Smart Home–Home Server dan Smart Home–Remote Server. Ancaman yang menjadi fokus simulasi adalah data sniffing melalui skenario ARP Poisoning dan Man-in-the-Middle Attack.
Pendekatan ini tidak hanya diarahkan untuk mengetahui apakah suatu serangan dapat terjadi, tetapi untuk membantu menentukan aspek keamanan mana yang perlu memperoleh prioritas perlindungan.
Proses Pengerjaan
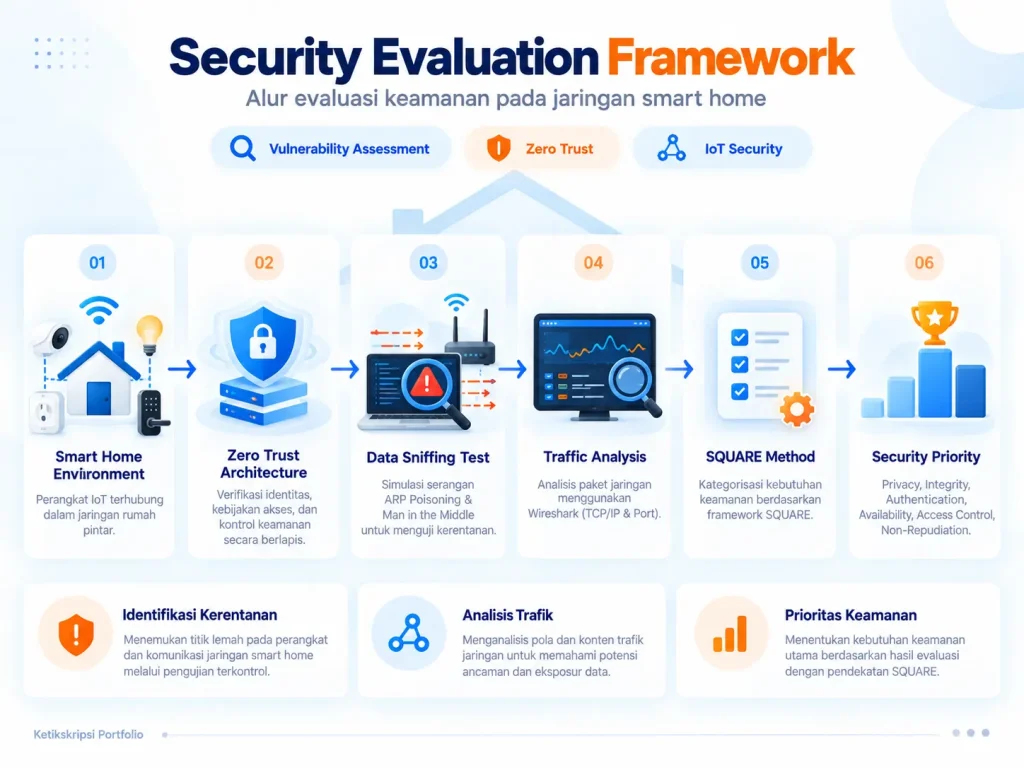
Pengerjaan dirancang menggunakan pendekatan experimental research. Lingkungan smart home terlebih dahulu dimodelkan menggunakan perangkat IoT virtual seperti lampu pintar, kamera keamanan, smart plug, dan smart door lock. Arsitektur Zero Trust kemudian ditambahkan sebagai mekanisme pengamanan jaringan.
Setelah lingkungan simulasi terbentuk, lalu lintas komunikasi antarperangkat dikumpulkan untuk mengamati pola pertukaran data. Skenario serangan kemudian digunakan untuk mengevaluasi kemampuan sistem dalam menghadapi aktivitas sniffing dan mengidentifikasi bagian jaringan yang masih berpotensi memiliki kerentanan.
Traffic jaringan selanjutnya dianalisis menggunakan Wireshark. Evaluasi difokuskan pada paket dan komunikasi jaringan sehingga informasi pada TCP/IP serta penggunaan port dapat diperiksa untuk mendukung proses evaluasi keamanan.
Output yang Dirancang
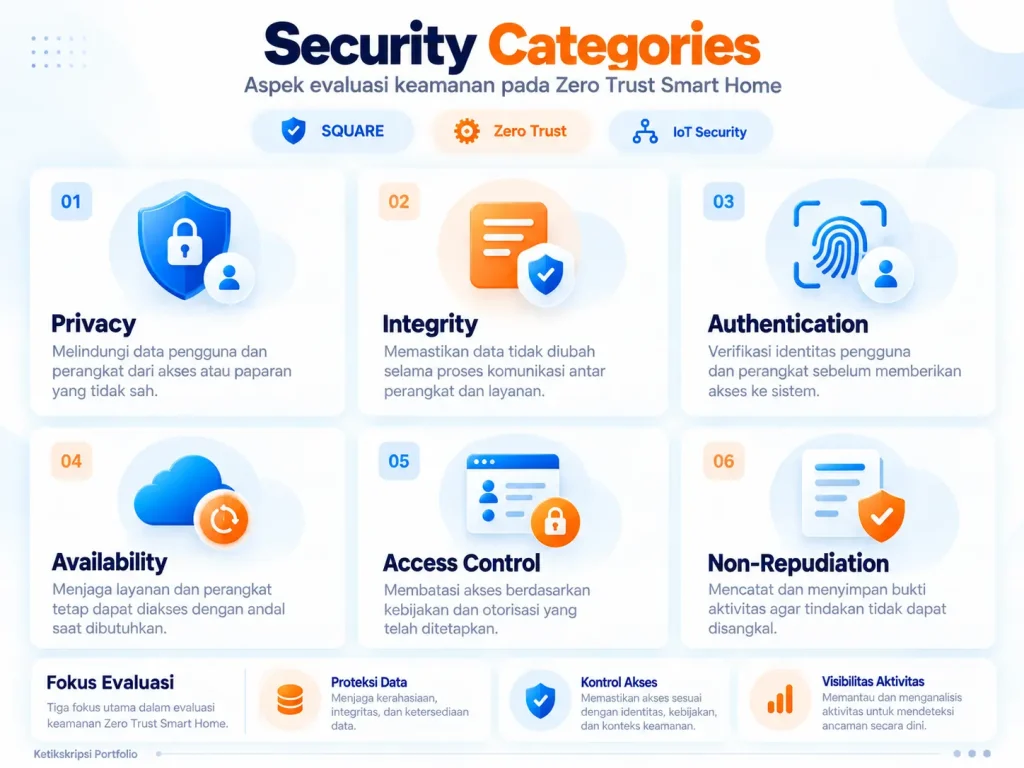
Pengujian diarahkan untuk menghasilkan pemetaan kerentanan pada dua skenario jaringan smart home serta menentukan kebutuhan keamanan yang perlu memperoleh prioritas. Hasil analisis nantinya dikelompokkan berdasarkan aspek privacy, integrity, authentication, availability, access control, dan non-repudiation dengan SQUARE sebagai dasar penentuan prioritasnya.
Output tersebut kemudian dapat digunakan untuk menyusun rekomendasi peningkatan keamanan pada arsitektur Zero Trust Network. Dengan demikian, proyek tidak berhenti pada simulasi serangan, tetapi diarahkan pada pembentukan rekomendasi keamanan berdasarkan kerentanan yang teridentifikasi.